
Incorpora agentes existentes
Lleva OpenClaw, OpenCode, Claude Code, Codex CLI, Gemini CLI y automatizaciones compatibles con MCP a un mismo modelo operativo.
Preloop ayuda a las organizaciones a llevar agentes de IA existentes a controles de políticas, aprobaciones, gateway y observabilidad sin rehacer su stack.
Utiliza un único plano de control para incorporar agentes, enrutar tráfico de modelos, gobernar herramientas y mantener observables las acciones importantes.
Lleva OpenClaw, OpenCode, Claude Code, Codex CLI, Gemini CLI y automatizaciones compatibles con MCP a un mismo modelo operativo.
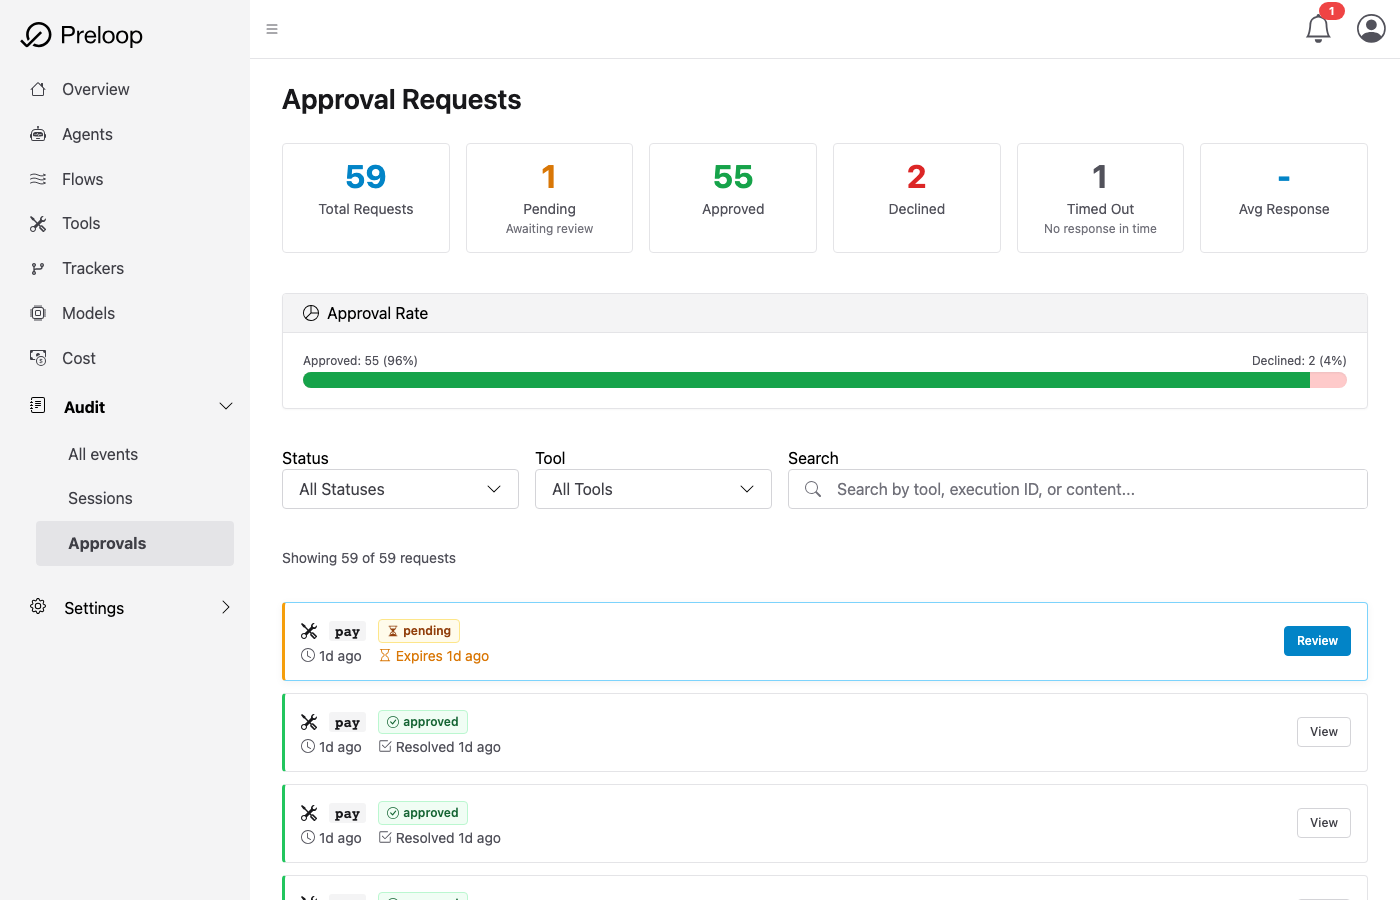
Permite operaciones seguras, bloquea las arriesgadas y exige revisión humana cuando una llamada de herramienta necesita supervisión o explicación.
Enruta el tráfico de modelos a través del Preloop Gateway para aplicar modelos permitidos, atribución y visibilidad de presupuesto.
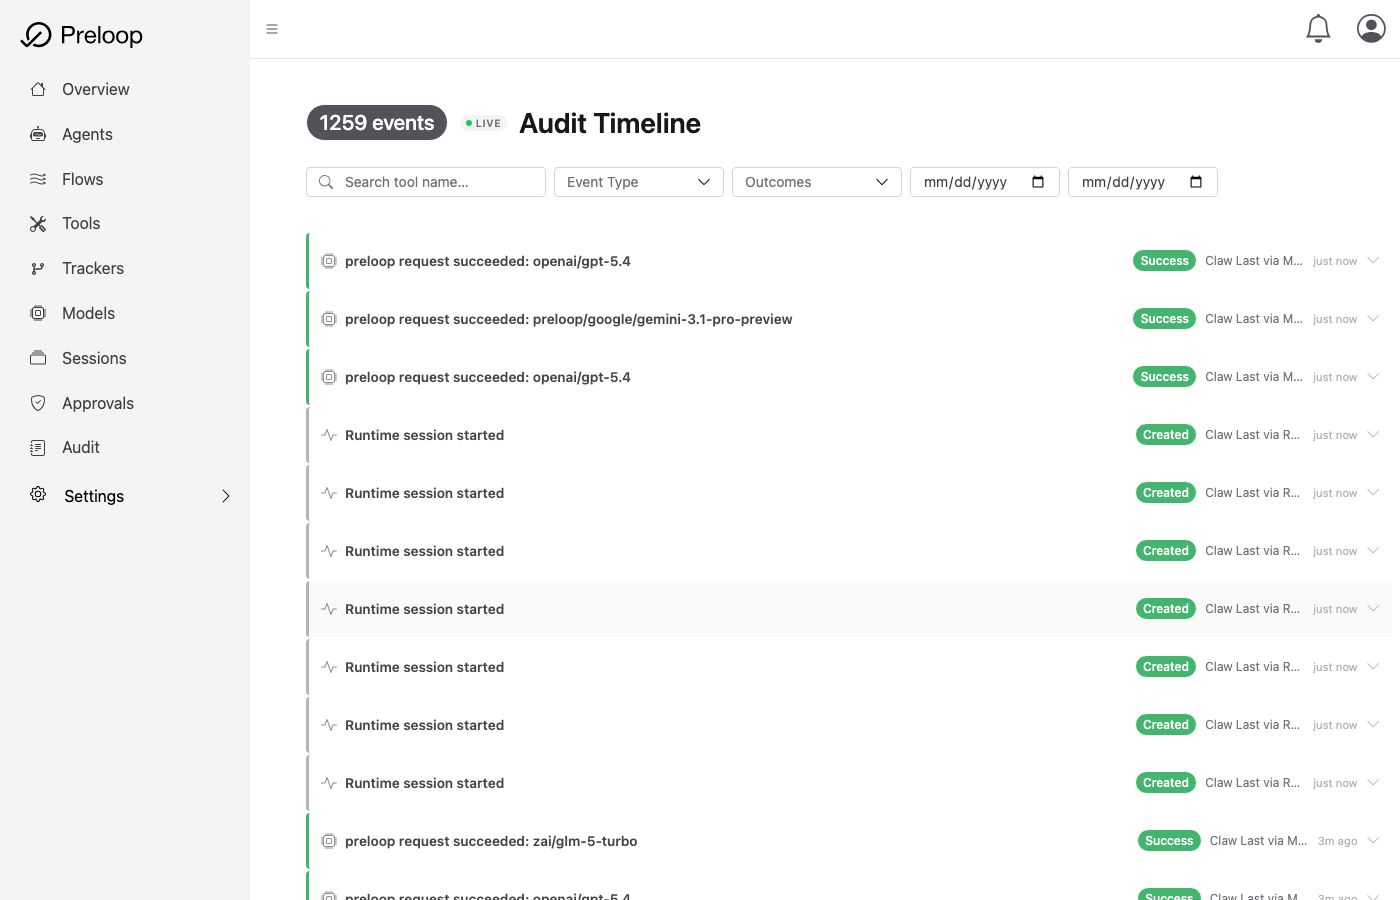
Sigue qué intentó cada runtime, qué política coincidió, quién aprobó y qué ocurrió después a través de sesiones y workflows.
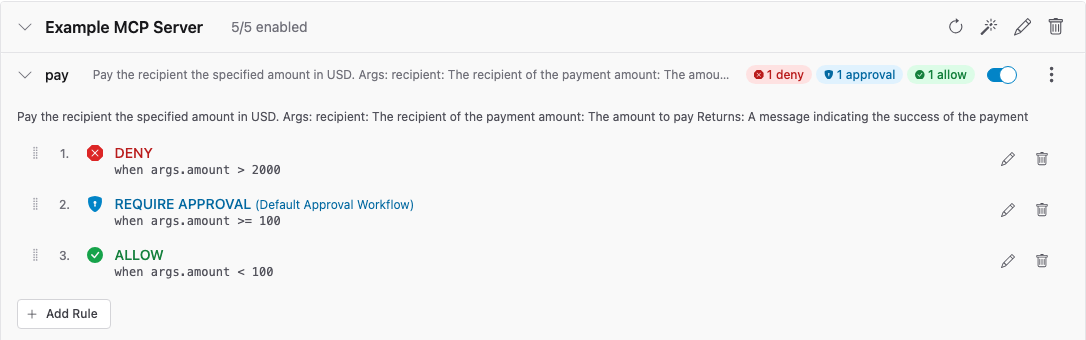
Preloop se sitúa entre tus agentes, tus modelos y las acciones sensibles para que puedas avanzar rápido sin perder el control.
Usa una integración MCP manual o el flujo preloop agents discover para llevar agentes existentes a un mismo plano de control.
Establece políticas, rutas de aprobación, modelos permitidos y reglas de gobernanza para herramientas, entornos y acciones de negocio.
Deja que el trabajo confiable continúe, envía las acciones arriesgadas a personas responsables y mantén el tráfico de modelos en rutas gobernadas.
Usa la visibilidad sobre actividad de runtime, aprobaciones, gasto e historial de auditoría para mejorar continuamente tus operaciones de IA.
Tanto si empiezas ahora con IA como si formalizas la gobernanza entre varios equipos, la misma plataforma puede adaptarse.
Lanza flujos asistidos por IA con rapidez y con guardrails que mantengan seguras a las pequeñas organizaciones mientras crecen.
Estandariza automatizaciones seguras entre departamentos y convierte la adopción de IA en una práctica operativa.
Coordina gobernanza, aprobaciones y monitorización entre múltiples stakeholders, entornos y procesos empresariales.
Preloop está diseñada para organizaciones que necesitan automatización segura, responsabilidad humana, control del gasto y claridad operativa.
El Reglamento (UE) 2024/1689 (Reglamento de IA) y el Reglamento (UE) 2024/2847 (Reglamento de Ciberresiliencia) se aplican directamente, pero dejan a cada Estado miembro la designación de autoridades, el régimen sancionador y los canales de notificación. En España esa capa pasa por la AESIA, la Agencia Española de Supervisión de la Inteligencia Artificial, y por la autoridad de vigilancia del mercado que se designe para el Reglamento de Ciberresiliencia. Aquí, solo lo que dice el texto. El detalle europeo está, en inglés, en preloop.ai.
Reglamento de IA: la mayoría de las obligaciones desde el 2 de agosto de 2026; prácticas prohibidas desde el 2 de febrero de 2025; obligaciones del art. 6.1 desde el 2 de agosto de 2027. Reglamento de Ciberresiliencia: notificación del art. 14 desde el 11 de septiembre de 2026; resto de obligaciones desde el 11 de diciembre de 2027. Preloop no determina si tu sistema o tu producto están en el ámbito de aplicación.
Cada Estado miembro designa al menos una autoridad de vigilancia del mercado y una autoridad notificante. Preloop no se comunica con ninguna autoridad. Conserva, por sesión, qué herramienta se llamó, qué política coincidió, quién aprobó y qué ocurrió, para que tengas algo que mostrar si te lo piden.
Cada Estado miembro designa una o varias autoridades de vigilancia del mercado (art. 52). Las notificaciones de vulnerabilidades explotadas activamente e incidentes graves (art. 14) se dirigen al CSIRT designado como coordinador y a ENISA a través de la plataforma única de notificación (art. 16). Preloop verifica un SBOM que ya has generado y escribe un result.json versionado. No presenta notificaciones.
Los sistemas de alto riesgo deben permitir una supervisión humana efectiva (art. 14) y el registro automático de eventos (art. 12). Preloop puede detener una llamada a herramienta hasta que una persona concreta la apruebe, y registra llamadas, decisiones, aprobaciones, hora y resultado. Es maquinaria operativa, no una determinación de que los artículos se cumplen.
El detalle europeo, en inglés, en preloop.ai
Otros países
Evidencia, no cumplimiento, y no asesoramiento jurídico. Preloop no es un despacho de abogados. Cada referencia anterior nombra el instrumento y el artículo o la fecha para que puedas comprobarla tú mismo en EUR-Lex y en el BOE.
La mayoría de las obligaciones del Reglamento de IA se aplican desde el 2 de agosto de 2026 (Reglamento (UE) 2024/1689, art. 113). Preloop forma parte de la preparación, no es una garantía de cumplimiento: aprobación humana antes de acciones con consecuencias, políticas aplicadas sobre herramientas, visibilidad de runtime y evidencia auditable por sesión.
Lo que puedes mostrar a un evaluador: qué acciones ejecutan los agentes por sí solos, cuáles requieren una persona aprobadora con nombre, qué modelos y herramientas se usaron en producción, y quién aprobó qué y cuándo.